Votre mise à jour Claude Code a peut-être donné les clés de votre machine à un inconnu
Pendant onze heures, la marketplace de Cursor a distribué une version piégée de l'extension officielle Claude Code. Ce qu'elle faisait, la commande pour vérifier votre machine, et ce que cela apprend aux équipes qui travaillent avec des agents de code.

Le 29 octobre, pendant environ onze heures, la marketplace d'extensions de a distribué une version modifiée de l'extension d'Anthropic. Même nom, même identifiant d'éditeur (anthropic.claude-code), versions 2.1.312 et 2.1.313. Les éditeurs avec la mise à jour automatique l'ont installée sans rien demander. Ce n'était pas une fausse extension au nom ressemblant. C'était la vraie, empoisonnée.
Cursor indique qu'au plus 5 000 utilisateurs l'ont installée, entre 2 h 27 et 13 h 35, heure du Pacifique. Seule la marketplace de Cursor l'a distribuée : les premiers articles qui citaient Open VSX et la marketplace de Microsoft se sont révélés faux. Anthropic a depuis publié la version 2.1.314. Personne n'a encore expliqué comment l'attaquant a pu publier sous le nom d'Anthropic.
Ce que faisait le code
Un court chargeur placé devant le code normal de l'extension s'exécutait au démarrage de l'éditeur, sans aucun clic. Il :
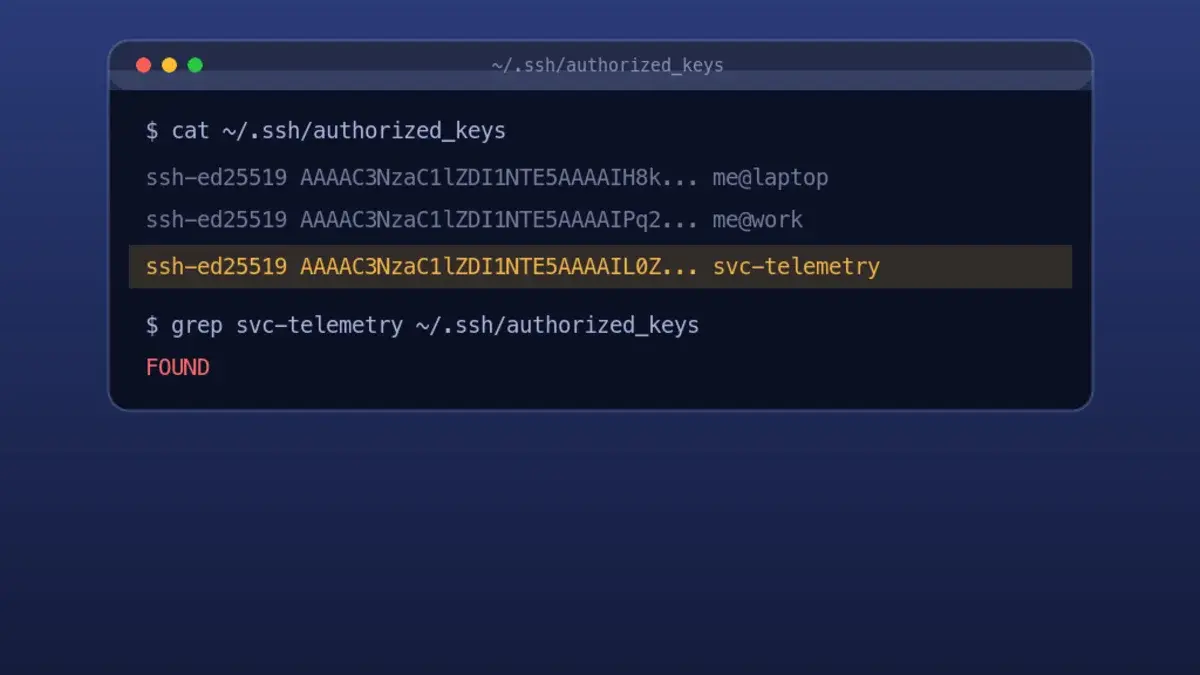
- ajoutait une clé SSH nommée
svc-telemetrydans~/.ssh/authorized_keys, un nom choisi pour paraître inoffensif ; - tentait d'activer le serveur SSH et d'ouvrir un tunnel inverse vers le serveur de l'attaquant ;
- installait une persistance : un LaunchAgent sur macOS (
com.apple.sysmond), une tâche planifiéeSysMonsur Windows, une entrée cron@rebootsur Linux ; - envoyait les détails de la machine : nom d'hôte, nom d'utilisateur, système, IP publique, e-mail Git, et les noms de jusqu'à 40 variables d'environnement contenant KEY, TOKEN, SECRET, PASS, AWS ou GCP.
Les noms, pas les valeurs. Mais les noms disent à un attaquant quel cloud et quelle CI vous utilisez, et une porte SSH ouverte lui permet de lire les valeurs plus tard.
Des bugs dans le malware ont sauvé beaucoup de monde. Activer le serveur SSH demande des droits administrateur, qu'un éditeur n'a normalement pas, donc sur la plupart des machines macOS et Windows le tunnel n'a jamais fonctionné. Cursor demande quand même de nettoyer dans tous les cas : la clé et la persistance ont été installées malgré tout. Le serveur de l'attaquant est désormais hors ligne.
Vérifiez votre machine
Si vous avez utilisé Claude Code dans Cursor ce jour-là, lancez ceci sur macOS ou Linux :
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "FOUND: follow Cursor's steps" || echo "not found"Sur Windows, l'avis de sécurité de Cursor donne la vérification en PowerShell et un script de nettoyage pour les deux systèmes. Si la clé est là : isolez la machine, supprimez la clé et la persistance, et changez tous les accès que cette machine pouvait atteindre, depuis une autre machine, saine. Désinstaller l'extension ne suffit pas, les scripts qu'elle a laissés continuent de tourner.
La leçon pour les équipes qui travaillent avec des agents de code
L'extension de l'agent est le programme auquel nous faisons le plus confiance dans l'éditeur. Elle lit tout le dépôt, lance des commandes, voit le fichier .env. Et elle se met à jour toute seule, en silence. Nous relisons chaque ligne que l'agent écrit. Nous ne relisons pas l'agent.
Traitez-la donc comme une dépendance, parce que c'en est une :
- Figez la version des extensions d'agent dans l'équipe. Coupez leur mise à jour automatique et mettez à jour volontairement, un jour ou deux après une sortie. Un jour de délai aurait évité cette attaque entièrement : la version a été retirée en moins de onze heures.
- Installez depuis le canal de l'éditeur lui-même quand il existe, pas depuis la marketplace qu'utilise votre éditeur de code par défaut.
- Sortez les secrets de l'environnement du shell sur les postes des développeurs. Chargez-les par projet, avec des de courte durée. La liste des noms de variables était la première chose que ce malware voulait.
- Ouvrez
authorized_keysde temps en temps. Peu d'entre nous le font. Cela prend dix secondes, et c'est exactement là que vivait cette attaque.
Rapide et sûr, ce n'est pas seulement le code que l'agent écrit. Ce sont aussi les outils qui nous rendent rapides.
Sources : l'avis de sécurité de Cursor, BleepingComputer, The Hacker News.
L'actualité tech, ici, dès aujourd'hui
Ceci est le premier article d'actualité de ce blog. Désormais, plusieurs fois par semaine, je résume l'actualité technique qui compte pour les ingénieurs : sorties frontend, agents IA, sécurité, et la tech au Maroc et dans le monde arabe. Court, avec ce que cela change pour votre équipe, en français, en arabe et en anglais. Suivez sur LinkedIn ou avec le flux RSS.