ربما سلّم تحديث Claude Code مفاتيح حاسوبك لغريب
لمدة إحدى عشرة ساعة، وزّع متجر Cursor نسخة مسمومة من إضافة Claude Code الرسمية. ماذا فعلت، والأمر الوحيد لفحص جهازك، وما تعلّمه للفرق التي تعمل مع الوكلاء البرمجيين.

يوم 29 أكتوبر، ولمدة إحدى عشرة ساعة تقريباً، وزّع متجر الإضافات في نسخة معدّلة من إضافة التي تصدرها Anthropic. نفس الاسم، ونفس معرّف الناشر (anthropic.claude-code)، والإصداران 2.1.312 و 2.1.313. المحررات التي فُعّل فيها التحديث التلقائي ثبّتتها دون أن تسأل. لم تكن إضافة مزيفة باسم مشابه. كانت الإضافة الحقيقية نفسها، مسمومة.
تقول Cursor إن 5,000 مستخدم على الأكثر ثبّتوها، بين الساعة 2:27 و 13:35 بتوقيت المحيط الهادئ. متجر Cursor وحده وزّعها: التقارير الأولى التي قالت إن Open VSX ومتجر Microsoft تأثرا تبيّن أنها خاطئة. ونشرت Anthropic بعد ذلك الإصدار 2.1.314. ولم يشرح أحد بعدُ كيف استطاع المهاجم النشر باسم Anthropic.
ماذا فعل الكود
جلس مُحمِّل قصير أمام كود الإضافة العادي، واشتغل عند تشغيل المحرر، دون أي نقرة. وقام بما يلي:
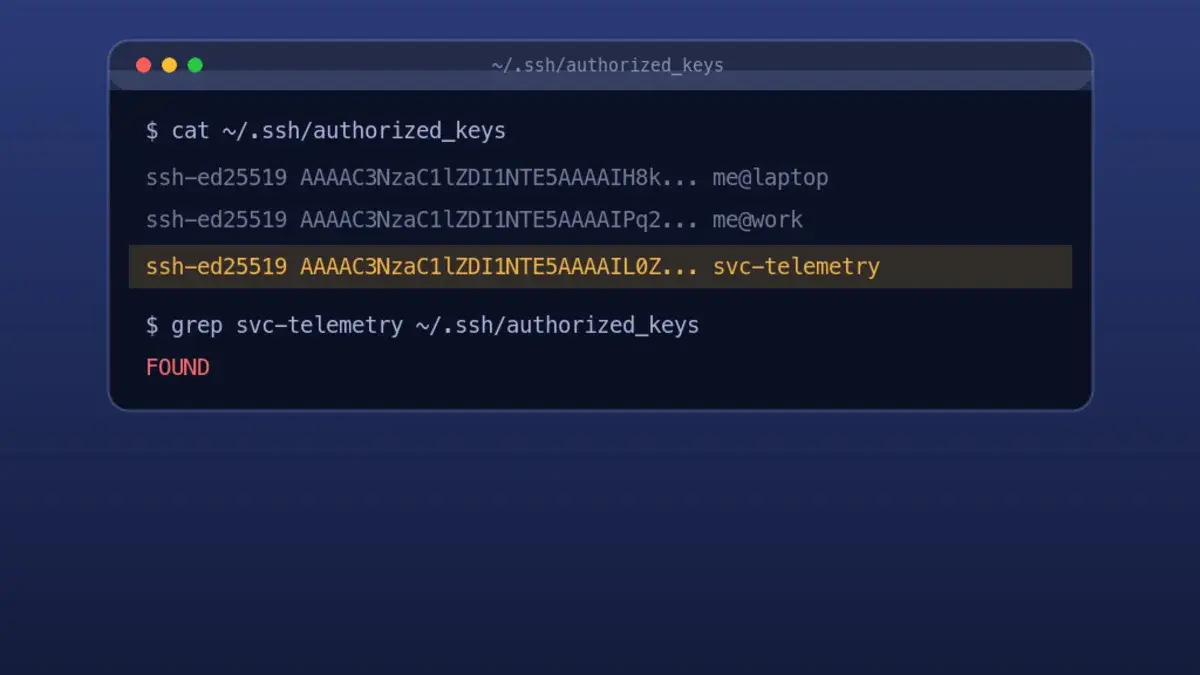
- أضاف مفتاح باسم
svc-telemetryإلى~/.ssh/authorized_keys، اسم اختير ليبدو بريئاً؛ - حاول تشغيل خادم SSH وفتح نفق عكسي (reverse tunnel) نحو خادم المهاجم؛
- ثبّت آلية بقاء (persistence): على macOS باسم (
com.apple.sysmond)، ومهمة مجدولةSysMonعلى Windows، وسطر بـ@rebootعلى Linux؛ - أرسل معلومات الجهاز إلى المهاجم: اسم الجهاز، واسم المستخدم، ونظام التشغيل، وعنوان العام، وبريد ، وأسماء ما يصل إلى 40 متغير بيئة تحتوي على
KEYأوTOKENأوSECRETأو PASS أو AWS أو GCP.
الأسماء، لا القيم. لكن الأسماء تخبر المهاجم بأي سحابة وأي نظام تستعمل، وباب SSH مفتوح يسمح له بقراءة القيم لاحقاً.
أخطاء في البرمجية الخبيثة أنقذت كثيرين. تشغيل خادم SSH يحتاج صلاحيات المدير، والمحرر لا يملكها عادة، فلم يعمل النفق على أغلب أجهزة macOS و Windows. ومع ذلك تقول Cursor إن التنظيف واجب في كل الأحوال: المفتاح وآلية البقاء ثُبّتا رغم ذلك. خادم المهاجم متوقف الآن.
افحص جهازك
إذا استعملت Claude Code داخل Cursor في ذلك اليوم، شغّل هذا على macOS أو Linux:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "FOUND: follow Cursor's steps" || echo "not found"على Windows، يحتوي إشعار الأمان من Cursor على أمر الفحص بـ وسكربت إصلاح للنظامين. إذا وجدت المفتاح: اعزل الجهاز، واحذف المفتاح وآلية البقاء، وغيّر كل بيانات الدخول التي يصل إليها ذلك الجهاز، من جهاز آخر نظيف. حذف الإضافة لا يكفي، فالسكربتات التي تركتها تبقى تعمل.
الدرس للفرق التي تعمل مع الوكلاء البرمجيين
إضافة الوكيل هي أكثر برنامج نثق به داخل المحرر. تقرأ المستودع كله، وتشغّل الأوامر، وترى ملف .env. وتحدّث نفسها بصمت. نراجع كل سطر يكتبه الوكيل، ولا نراجع الوكيل نفسه.
فتعامل معها كأي اعتمادية (dependency)، لأنها كذلك:
- ثبّت إصدار إضافات الوكلاء داخل الفريق. أوقف التحديث التلقائي لها وحدّث عن قصد، بعد يوم أو يومين من الإصدار. تأخير يوم واحد كان سيتجاوز هذا الهجوم كلياً: سُحبت النسخة خلال إحدى عشرة ساعة.
- ثبّت من القناة الرسمية للناشر حين توجد، لا من أي متجر يصادف أن يستعمله محررك.
- أبعد الأسرار عن بيئة الطرفية في أجهزة المطورين. حمّلها لكل مشروع على حدة، برموز () قصيرة العمر. قائمة أسماء المتغيرات كانت أول ما طلبته هذه البرمجية.
- افتح
authorized_keysمن حين لآخر. قليلون منا يفعلون. يأخذ ذلك عشر ثوانٍ، وهو بالضبط المكان الذي عاش فيه هذا الهجوم.
السرعة مع الأمان لا تخص الكود الذي يكتبه الوكيل فقط. تخص أيضاً الأدوات التي تجعلنا سريعين.
المصادر: إشعار الأمان من Cursor، BleepingComputer، The Hacker News.
أخبار التقنية، هنا، من اليوم
هذا أول مقال أخبار في هذه المدونة. من الآن سأكتب عدة مرات في الأسبوع عن الأخبار التقنية التي تهم المهندسين: إصدارات الواجهات الأمامية، ووكلاء الذكاء الاصطناعي، والأمان، والتقنية في المغرب والعالم العربي. باختصار، مع ما تعنيه لفريقك، بالعربية والفرنسية والإنجليزية. تابعوني على LinkedIn أو عبر خلاصة RSS.